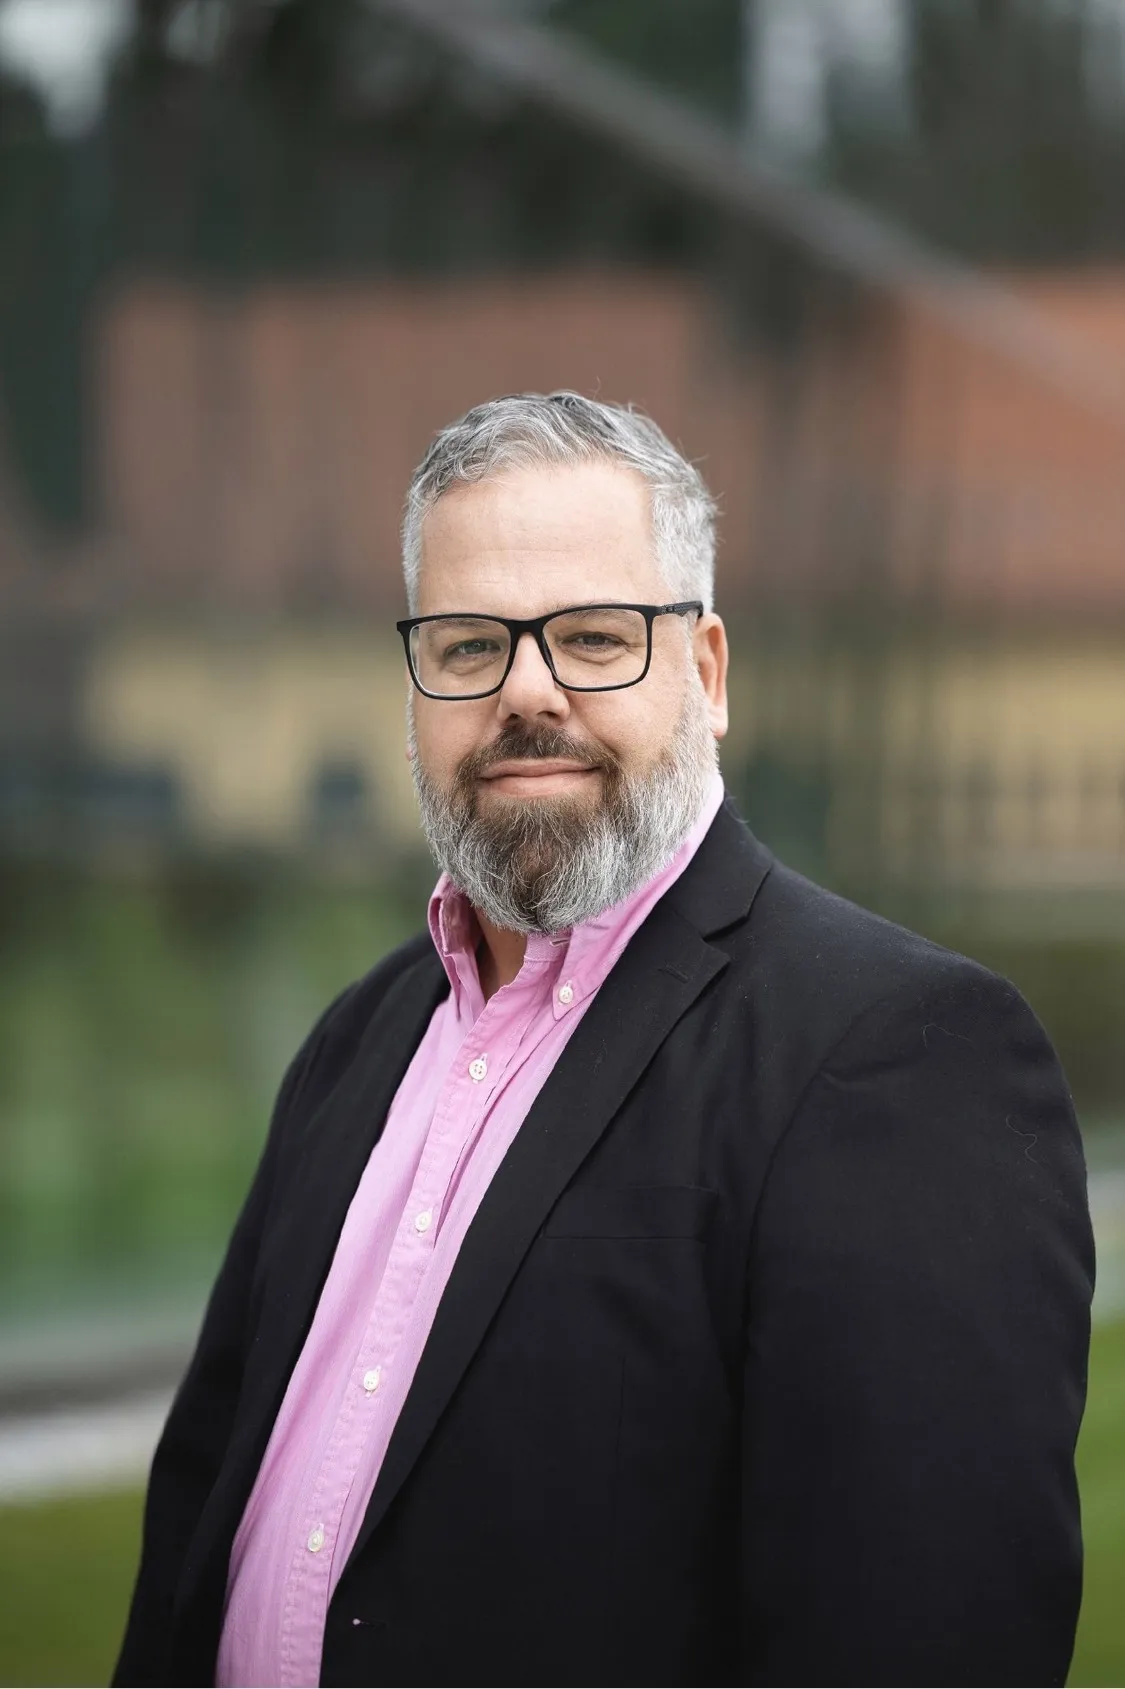
Dejan Trop – KrofekStrateg kibernetske varnosti · PECB CISO

Jasna strategija.Obvladovana kibernetska tveganja.

Organizacijam pomagam pri vodenju informacijske varnosti, notranjih presojah ISO 27001 in ISO 42001, obravnavi zahtev ZInfV-1 ter upravljanju tveganj pri uporabi umetne inteligence.
  • 20 let izkušenjv poklicnem delu
  • PECB CISOpotrjena kvalifikacija
  • Upravljanje informacijske varnostistrategija, politike, odgovornosti
  • Praktičen pristopk tveganjem in ukrepom
Dejan Trop – Krofek, strateg kibernetske varnosti
O meni

Varnost, ki jo razume tudi vodstvo

Sem Dejan Trop, strateg kibernetske varnosti z nazivom PECB CISO.

Pri delu izhajam iz štirih načel:

  • Varnost povezujem s poslovnimi cilji: ukrepi morajo imeti razlog, ki ga razume tudi vodstvo.
  • Sodelujem z vodstvom in z IT, ker se brez obeh varnost ne uveljavi.
  • Tveganja obravnavam praktično: najprej tista, ki so za organizacijo najpomembnejša.
  • Priporočila in prioritete pišem razumljivo, tako da jih je mogoče izvesti.

Več o meni

Izzivi

S čim vam lahko pomagam

Vloge, v katerih lahko sodelujem z vašo organizacijo: težava, s katero se srečujete, in kaj naredim.

Izvajalec GAP analize

Težava
Ne veste, kaj od zahtev ISO 27001 ali ZInfV-1 / NIS2 že izpolnjujete in česa ne.
Kaj naredim
Stanje primerjam z zahtevami, vrzeli ocenim po pomembnosti in pripravim načrt zapolnitve.
Več o tem – Izvajalec GAP analize

Zunanji CISO (vCISO)

Težava
Varnost nima jasnega lastnika, lastnega CISO pa ne potrebujete ali ga ne zmorete.
Kaj naredim
Prevzamem vodenje informacijske varnosti: odgovornosti, načrt ukrepov in poročanje vodstvu.
Več o tem – Zunanji CISO (vCISO)

Notranji presojevalec ISO 27001

Težava
Potrebujete neodvisno notranjo presojo sistema ISMS, na primer pred certifikacijsko presojo.
Kaj naredim
Presodim izvajanje sistema, pripravim poročilo z ugotovitvami in priporočila za korektivne ukrepe.
Več o tem – Notranji presojevalec ISO 27001

Notranji presojevalec ISO 42001

Težava
Uvedli ste sistem upravljanja umetne inteligence in potrebujete neodvisno notranjo presojo.
Kaj naredim
Presodim izvajanje sistema AIMS in pripravim poročilo z ugotovitvami ter korektivnimi ukrepi.
Več o tem – Notranji presojevalec ISO 42001
Storitve

Področja strokovne pomoči

Devet storitev, ki jih lahko uporabite vsako zase ali kot nadaljevanje ene iz druge.

GAP analiza

Primerjava dejanskega stanja informacijske varnosti z zahtevami izbranega standarda ali predpisa.

  • Pregled stanja glede na zahteve
  • Seznam vrzeli z oceno pomembnosti
  • Načrt zapolnitve vrzeli
Več o storitvi – GAP analiza

ZInfV-1 / NIS2

Razumevanje zahtev zakona o informacijski varnosti in izvedljiv načrt ukrepov za vašo organizacijo.

  • Analiza vrzeli glede na zahteve
  • Načrt ukrepov s prioritetami
  • Priprava dokumentacije
Več o storitvi – ZInfV-1 / NIS2

vCISO

Zunanje strateško vodenje informacijske varnosti za organizacije, ki nimajo lastnega CISO.

  • Jasne vloge in odgovornosti
  • Načrt ukrepov s prioritetami
  • Poročanje vodstvu
Več o storitvi – vCISO

Notranja presoja ISO 27001

Neodvisen pregled, ali sistem upravljanja informacijske varnosti deluje tako, kot je zapisano.

  • Načrt in izvedba presoje
  • Poročilo z ugotovitvami
  • Priporočila za korektivne ukrepe
Več o storitvi – Notranja presoja ISO 27001

Notranja presoja ISO 42001

Neodvisen pregled, ali sistem upravljanja umetne inteligence deluje tako, kot je zapisano in kot zahteva standard.

  • Načrt in izvedba presoje
  • Poročilo z ugotovitvami
  • Priporočila za korektivne ukrepe
Več o storitvi – Notranja presoja ISO 42001

Upravljanje tveganj

Pregledna ocena tveganj informacijske varnosti in načrt obravnave, ki ga vodstvo razume.

  • Metodologija, prilagojena organizaciji
  • Register tveganj z lastniki
  • Načrt obravnave
Več o storitvi – Upravljanje tveganj

CRA svetovanje

Svetovanje proizvajalcem in uvoznikom izdelkov z digitalnimi elementi pri zahtevah evropskega akta o kibernetski odpornosti.

  • Ugotovitev, ali izdelek spada pod CRA
  • Pregled vrzeli glede na zahteve
  • Načrt ukrepov in obravnave ranljivosti
Več o storitvi – CRA svetovanje

Varnost AI

Pravila uporabe, nadzor nad podatki in dostopi ter ocena tveganj pri uporabi umetne inteligence.

  • Pravila uporabe orodij AI
  • Nadzor podatkov in dostopov
  • Ocena tveganj in upravljanje
Več o storitvi – Varnost AI
Potek sodelovanja

Kako poteka sodelovanje

Štirje koraki od prvega pogovora do izvedbe. Obseg in zaporedje se prilagodita vaši organizaciji.

  1. Uvodni pogovor

    Predstavite izziv in cilje. Skupaj ugotovimo, ali in kako vam lahko pomagam.

  2. Pregled stanja in potreb

    Pregledam obstoječe ukrepe, dokumentacijo in odgovornosti ter razumem vaše okolje.

  3. Dogovor o obsegu in prioritetah

    Dogovorimo se, kaj bomo naredili, v kakšnem zaporedju in kaj od vas potrebujem.

  4. Izvedba in spremljanje napredka

    Delo izvedemo po dogovorjenem načrtu, napredek pa redno pregledujemo in prilagajamo.

Certifikati

Strokovna usposobljenost

Glavna kvalifikacija s področja vodenja informacijske varnosti, tehnična znanja in prodajna usposabljanja ločeno.

ESET

Sophos

Prodajna usposabljanja izdajateljev izdelkov niso del svetovalnih storitev in jih navajam ločeno od tehničnih ter strokovnih kvalifikacij.

Potrebujete jasnejši pogled na varnost?

Predstavite svoj izziv. Skupaj lahko opredelimo smiselne naslednje korake.

Pošljite povpraševanje